
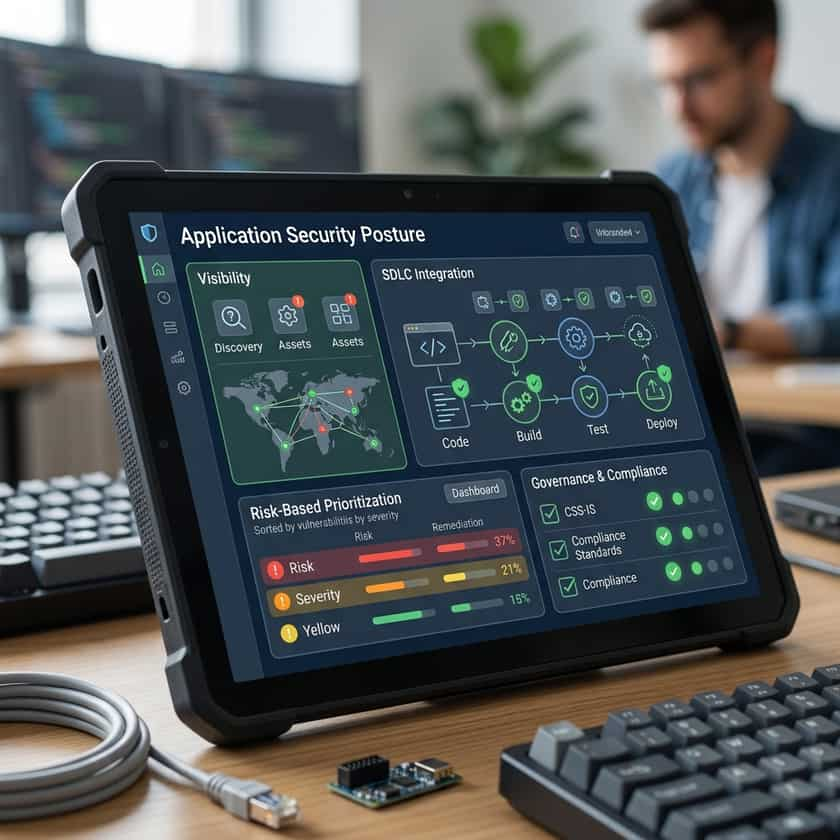
Verständnis der Application Security Posture
In der sich schnell entwickelnden digitalen Landschaft des Jahres 2025 hat sich der Begriff Application Security Posture (ASP) von einem technischen Nischenthema zu einer zentralen Priorität auf Führungsebene entwickelt. Einfach ausgedrückt ist Ihre Application Security Posture der Gesamtzustand der gesamten Anwendungssicherheitsumgebung Ihres Unternehmens. Sie fungiert als ganzheitliche Momentaufnahme, die die Wirksamkeit Ihrer Sicherheitskontrollen, das Vorhandensein von Schwachstellen und die allgemeine Widerstandsfähigkeit Ihres Software-Ökosystems detailliert beschreibt. Anstatt sich auf eine einzelne Firewall oder einen Patch zu konzentrieren, erfordert ASP eine Betrachtung, die unterschiedliche Sicherheitsebenen zu einer einheitlichen Abwehrstrategie verbindet.
Um eine robuste Sicherheitsposition zu erreichen, bedarf es mehr als nur der Installation von Tools; es erfordert die Orchestrierung einer gemeinschaftlichen Anstrengung von Entwicklern, Sicherheitsabteilungen und geschäftlichen Stakeholdern. Wenn Unternehmen wachsen, haben sie oft mit einer fragmentierten Sicht auf ihre Sicherheit zu kämpfen, was zu Lücken führt, die Angreifer ausnutzen können. Durch die Priorisierung von Transparenz und einheitlichem Management können Unternehmen von einer reaktiven Brandbekämpfung zu einer proaktiven Haltung übergehen, die Bedrohungen antizipiert, bevor sie sich in Produktionsumgebungen manifestieren.
Die Herausforderung von Alarm-Müdigkeit und Komplexität
Eines der hartnäckigsten Probleme, mit denen Sicherheitsteams konfrontiert sind, ist die überwältigende Menge an Warnmeldungen, die durch moderne Infrastrukturen generiert werden. Es ist nicht ungewöhnlich, dass ein mittelständisches Unternehmen täglich Hunderte, manchmal über 500 Warnmeldungen verarbeiten muss. Dieser ständige Datenstrom schafft eine Umgebung, in der kritische Schwachstellen leicht im Grundrauschen untergehen. Wenn Sicherheitsteams ihre Zeit mit der Verfolgung von Fehlalarmen verbringen, verlieren sie die Fähigkeit, sich auf strategische Verbesserungen zu konzentrieren, wodurch zentrale Anwendungskomponenten länger als nötig ungeschützt bleiben.
Effektive Lösungen für die Application Security Posture adressieren dies durch die Implementierung intelligenter Priorisierungs-Frameworks. Anstatt jede Schwachstelle als sofortigen Notfall mit hoher Priorität zu behandeln, kategorisieren moderne Systeme Risiken basierend auf ihren potenziellen Auswirkungen auf das Geschäft. Durch die Verknüpfung von Bedrohungsdaten mit dem Anwendungskontext – z. B. ob die Software mit sensiblen Kundendaten arbeitet oder mit kritischen internen Datenbanken interagiert – können Sicherheitsteams das Hintergrundrauschen herausfiltern. Dies ermöglicht einen fokussierteren Ansatz, der sicherstellt, dass Ihre wertvollsten digitalen Assets den bestmöglichen Schutz erhalten.
Kernsäulen einer starken Sicherheitsstrategie
- Kontinuierliche Sichtbarkeit: Führen Sie ein präzises Echtzeit-Inventar aller Anwendungen, APIs und Microservices in Ihrem Portfolio.
- Proaktive Bedrohungsmodellierung: Bewerten Sie regelmäßig, wie Ihre Anwendungen angegriffen werden könnten, und identifizieren Sie die wahrscheinlichsten Angriffsvektoren.
- Automatisierte Compliance-Zuordnung: Vereinfachen Sie den Prozess der Zuordnung Ihrer Sicherheitskontrollen zu regulatorischen Rahmenbedingungen wie DSGVO oder SOC2.
- Einheitliche Governance: Etablieren Sie klare Richtlinien, die Sicherheitsanforderungen in jeder Phase des Softwareentwicklungs-Lebenszyklus (SDLC) definieren.
- Feedback-Schleifen: Implementieren Sie schnelle Kommunikationskanäle, die Entwickler bereits beim Schreiben von Code auf Sicherheitsmängel aufmerksam machen.
Neue Risiken im modernen Ökosystem
Die Bedrohungslandschaft für 2025 ist durch schnelle technologische Veränderungen geprägt. Anwendungen hängen zunehmend von Drittanbieter-Bibliotheken, Open-Source-Frameworks und Cloud-nativen Diensten ab. Obwohl diese Tools eine schnellere Entwicklung ermöglichen, bringen sie auch Risiken für die Lieferkette mit sich, die oft schwer zu erkennen sind. Eine starke Sicherheitsposition muss diese externen Abhängigkeiten berücksichtigen und sicherstellen, dass sich Ihre Sicherheitsgrenzen über den selbst geschriebenen Code hinaus auf das gesamte Ökosystem integrierter Softwarekomponenten erstrecken, die Ihr Unternehmen antreiben.
Darüber hinaus hat der Aufstieg von KI-gestützter Entwicklung und automatisierten Coding-Tools die Geschwindigkeit erhöht, mit der neue Funktionen bereitgestellt werden. Dies steigert zwar die Produktivität, bedeutet aber auch, dass Sicherheitslücken schneller entstehen können. Die Aufrechterhaltung einer positiven Sicherheitsposition erfordert eine Anpassung an dieses Tempo, ohne die Sicherheit zu gefährden. Die Integration von Sicherheitsprüfungen direkt in den Entwickler-Workflow – oft als "Shift Left" bezeichnet – ist keine Option mehr. Es ist der effektivste Weg, um sicherzustellen, dass die Sicherheit mit den Anforderungen des modernen Business Schritt hält.
Best Practices für die Implementierung
Die erfolgreiche Verbesserung Ihrer Application Security Posture ist ein iterativer Prozess. Beginnen Sie mit einer Überprüfung Ihres aktuellen Zustands, um die größten Lücken in Ihrer Sichtbarkeit und Reaktionszeit zu identifizieren. Versuchen Sie nicht, alles auf einmal zu beheben. Konzentrieren Sie sich stattdessen auf Bereiche mit großer Hebelwirkung wie API-Sicherheit oder kritische Authentifizierungsabläufe. Binden Sie die Führungsebene frühzeitig ein und betrachten Sie Sicherheitsinitiativen im Kontext von Business Continuity und Risikomanagement. Wenn Stakeholder verstehen, dass Sicherheit das Geschäftsergebnis stützt, indem sie kostspielige Sicherheitsvorfälle verhindert, wird es viel einfacher, die für eine nachhaltige Verbesserung erforderlichen Ressourcen zu sichern.